Microsoft предупреждает: Wi-Fi в отелях и аэропортах используется для кражи данных
В недавнем сообщении блога безопасности Microsoft компания обратила внимание на масштабную кампанию кибератак под названием CaptiveCrunch. Коротко говоря, российские хакеры используют поддельные DNS-запросы для перенаправления пользователей на фишинговые сайты, имитирующие официальные онлайн-сервисы Microsoft. В связи с этим Microsoft предостерегает от использования общедоступных сетей Wi-Fi.
С помощью этих поддельных фишинговых сайтов злоумышленники пытаются перехватить и украсть учетные данные для входа в аккаунты Microsoft. Некоторые исследователи безопасности уже публиковали предупреждение по этому поводу в июле, и теперь Microsoft дополняет этот отчет новыми данными, собранными в результате мониторинга с мая 2026 года.
Согласно отчету, злоумышленники перенаправляют пользователей – например, тех, кто входит в свои учетные записи Microsoft через Wi-Fi сеть отеля – на имитационные фишинговые сайты. Там они перехватывают коды устройств и OAuth, которые затем могут использовать для захвата этих аккаунтов Microsoft.
Кроме того, предполагается, что злоумышленники устанавливают вредоносное ПО на устройства жертв, включая трояны, которые записывают нажатия клавиш, отслеживают активность устройства, шпионят через взломанные камеры и пересылают конфиденциальные файлы и пароли. Более того, вредоносное ПО предоставляет хакерам удаленный доступ к зараженным устройствам.
Очевидно, это становится возможным благодаря скомпрометированным общедоступным сетям Wi-Fi, таким как те, на которые вы полагаетесь в отелях и аэропортах. Ключевой вопрос, конечно, заключается в том, как злоумышленники получают доступ к этим сетям, что Microsoft в настоящее время расследует. Возможно, порталы авторизации (captive portals), где пользователи соглашаются с условиями использования, играют свою роль.
По этому поводу Microsoft заявляет следующее:
Хотя наше расследование исходного вектора компрометации сетей с порталами авторизации продолжается, мы обнаружили заметные общие черты в оборудовании и системах управления, используемых во многих затронутых сетях. Эти сходства предполагают, что активность может не ограничиваться изолированными компрометациями отдельных объектов и может отражать доступ к общим службам в рамках экосистемы порталов авторизации.
Microsoft считает, что за эту волну атак CaptiveCrunch ответственна хакерская группа Storm-2945. Эта группа связана с Midnight Blizzard, которая, в свою очередь, предположительно является частью Службы внешней разведки России.
Что вы можете сделать для своей безопасности
Общедоступные сети Wi-Fi представляют риск. Существует не только ненулевая вероятность перехвата ваших данных, но и возможность использования точек доступа Wi-Fi для отслеживания вашего физического местоположения и даже идентификации вашей личности.
Самое безопасное, что вы можете сделать, это никогда не использовать общедоступный Wi-Fi. Конечно, это не всегда возможно – кто может отрицать удобство Wi-Fi в кафе, отелях и аэропортах, особенно если у вас нет безлимитного мобильного интернета для использования в качестве личной точки доступа?
Если вы все же собираетесь использовать общедоступный Wi-Fi, убедитесь, что ваши устройства защищены с помощью VPN. Хороший VPN шифрует вашу сетевую активность, скрывая ее от сети и делая практически неуязвимой для хакеров. Просто убедитесь, что вы не используете бесплатный VPN, который часто имеет свои недостатки.
Microsoft предупреждает: «Во время путешествий пользователи должны относиться к беспроводным сетям в отелях, конференц-центрах, аэропортах и другим гостевым сетям как к ненадежным». По возможности выбирайте частные подключения (например, свою мобильную точку доступа) и никогда не загружайте обновления программного обеспечения, сертификаты или приложения, предлагаемые через общедоступные Wi-Fi порталы авторизации и веб-уведомления.
Свежие материалы — Программы для Windows
10 выгодных предложений Amazon Prime Day в начале октября
Октябрьский Prime Day, официально называемый «Prime Big Deal Days», пройдёт со вторника, 6 октября, по среду, 7 октября. Если вы пропустили июньский Prime Day, это ваш шанс приобрести товары со скидками, возможно, те, что уже ждут в вашей корзине. Если вы готовы потратиться прямо сейчас и хоти
Пожизненные лицензии на Windows 11 Pro и Microsoft Office за $32,97
До 4 октября действует специальное предложение: пожизненные лицензии на Windows 11 Pro и Microsoft Office доступны всего за $32,97. Эта единовременная покупка решает сразу две задачи: избавляет от ежегодной подписки на Microsoft 365, которая стоит около $100 в год, и обеспечивает своевременное
Обзор Mac Studio (M5 Max): Новое поколение скорости
Mac Studio с чипом M5 Max получил настолько значительный прирост скорости SSD, что стоит рассмотреть обновление, даже если у вас уже есть модели M4 Max или M3 Ultra. Улучшилась и поддержка внешних дисплеев. Цена высока, но для тех, кто ищет самый производительный Mac, этот компьютер — лучший в
Медленный запуск VLC из-за Microsoft Defender: как исправить
Пользователи VLC Media Player давно жалуются на долгий запуск — иногда плеер стартует по несколько секунд, а то и до полуминуты. Это происходит независимо от размера или типа медиафайла. Некоторые поспешно обвиняли разработчиков VideoLan, а также утверждали, что Microsoft намеренно замедляет р
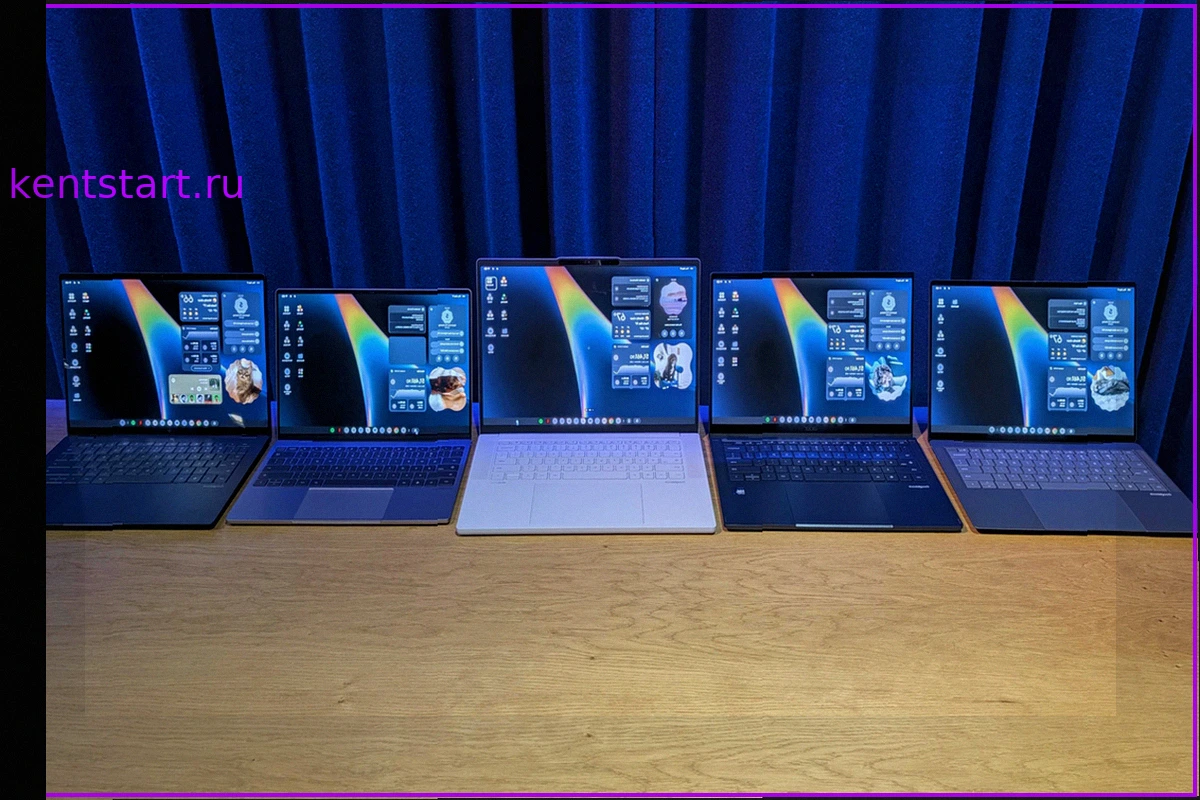
Первые Googlebook уже здесь: обзор пяти моделей от Acer, Dell, HP, Asus и Lenovo
Сегодня Google официально представила обновлённую линейку ноутбуков Googlebook. Эта платформа создана для пользователей, которые активно используют смартфоны. На старте доступны пять моделей от ведущих производителей: Acer, Asus, Dell, HP и Lenovo. Предзаказы стартуют сегодня в официальном
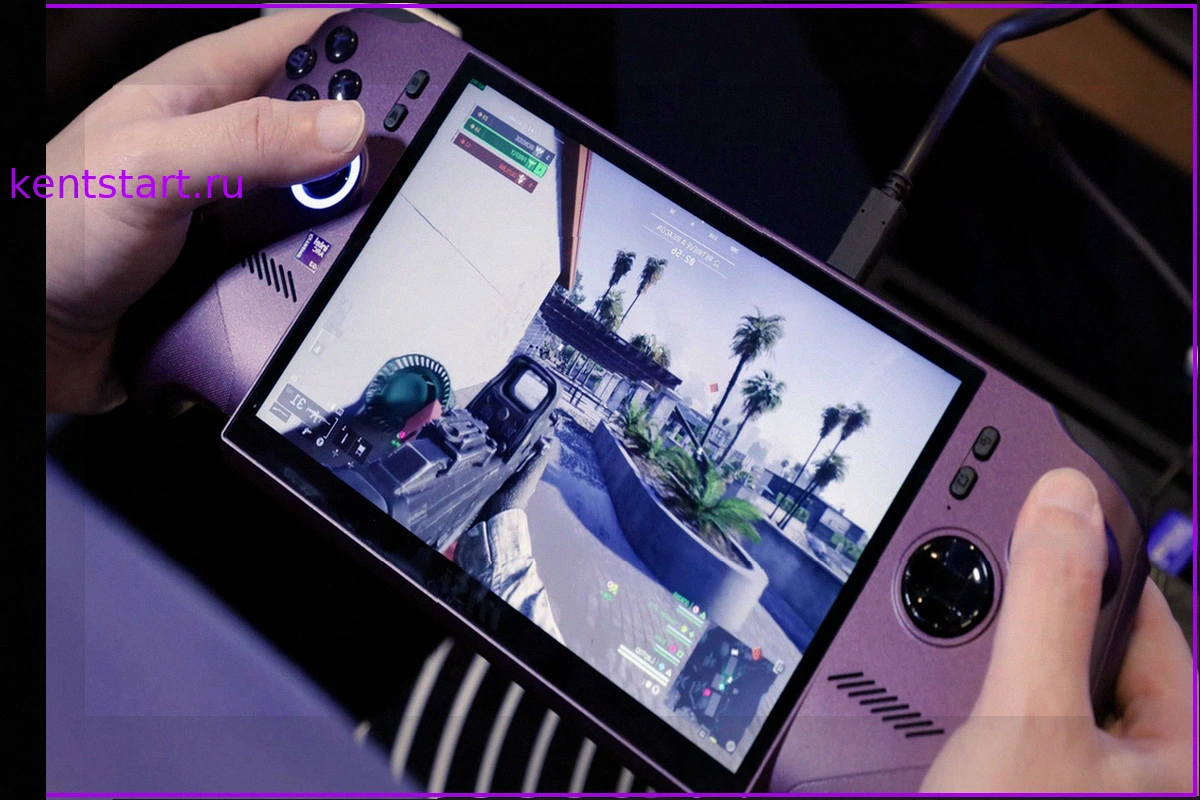
Microsoft Auto SR: Аналог DLSS теперь на большем числе ноутбуков Intel
В мире игровых технологий есть несколько методов оптимизированного масштабирования изображения. Nvidia предлагает DLSS, AMD — FSR, Intel — XeSS. Менее известен факт, что Microsoft также имеет свою технологию, встроенную в Windows: Auto Super Resolution. Она постепенно распространяется на новое